
ShinyHunters y Grav CMS: La razón exacta por la cual Clop fue retirado de la lista de extorsión de ShinyHunters tras el ataque permanece sin explicación oficial, ya que ShinyHunters declinó hacer comentarios al respecto.
¿Por qué Clop fue retirado de la lista de extorsión?
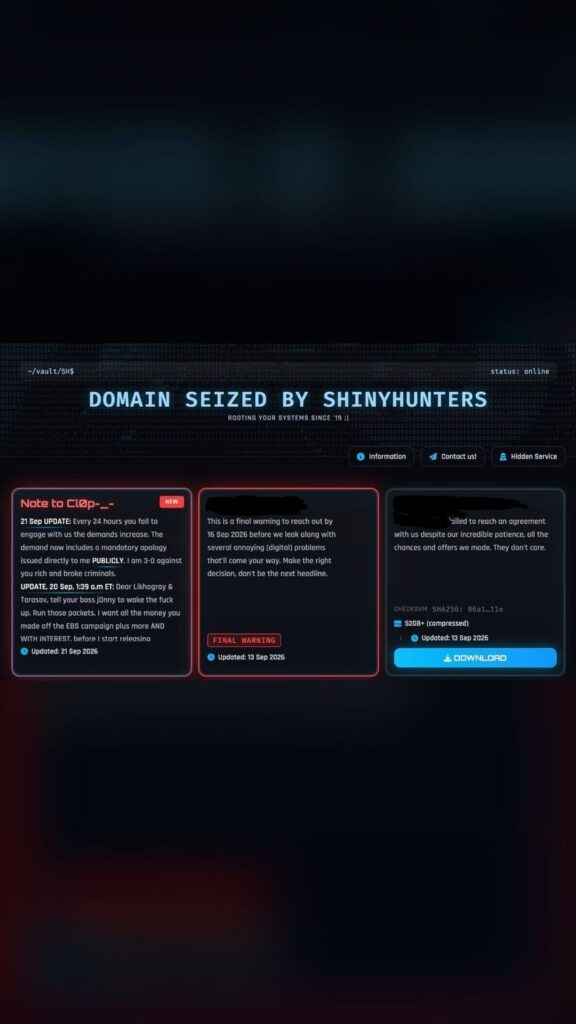
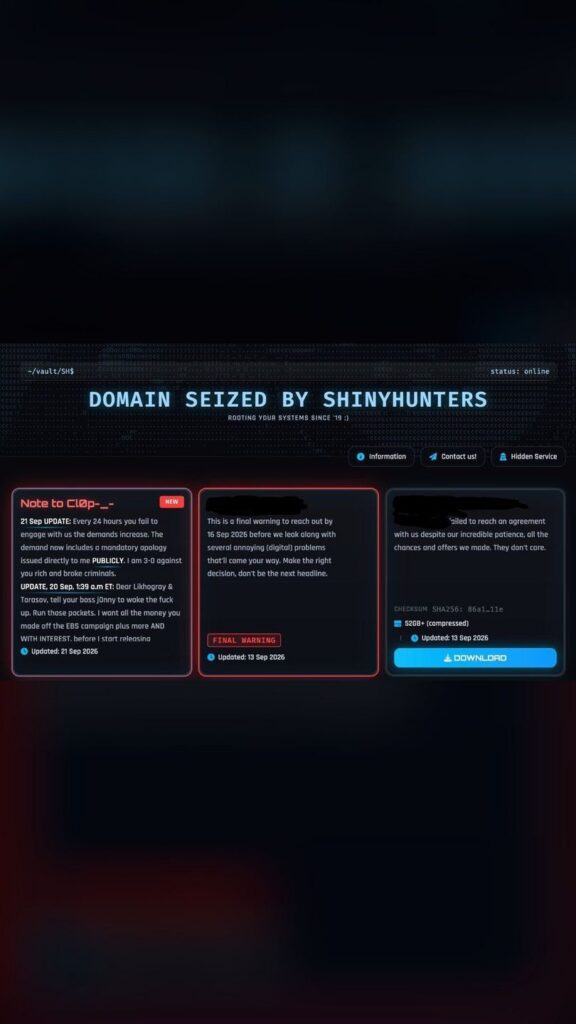
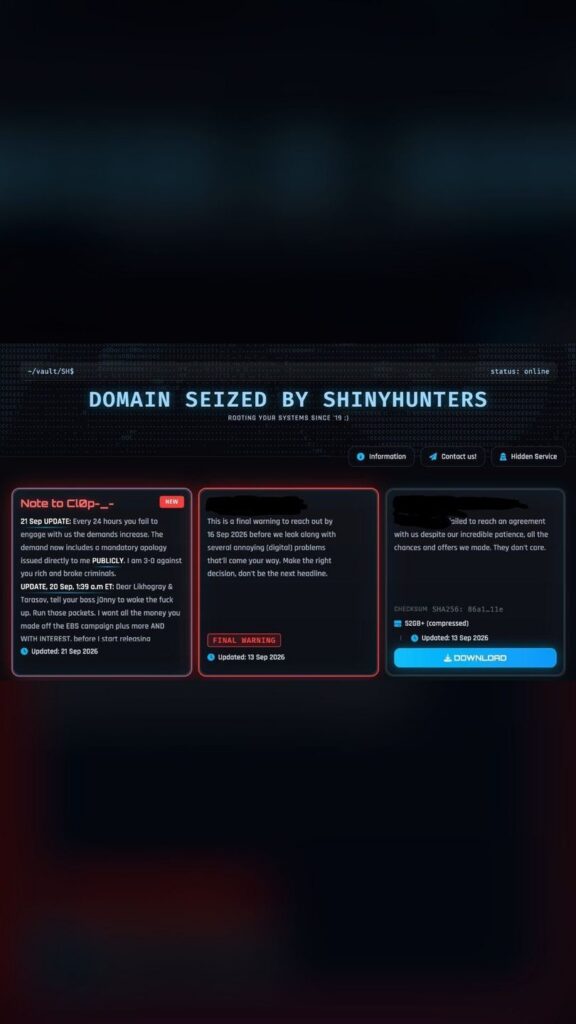
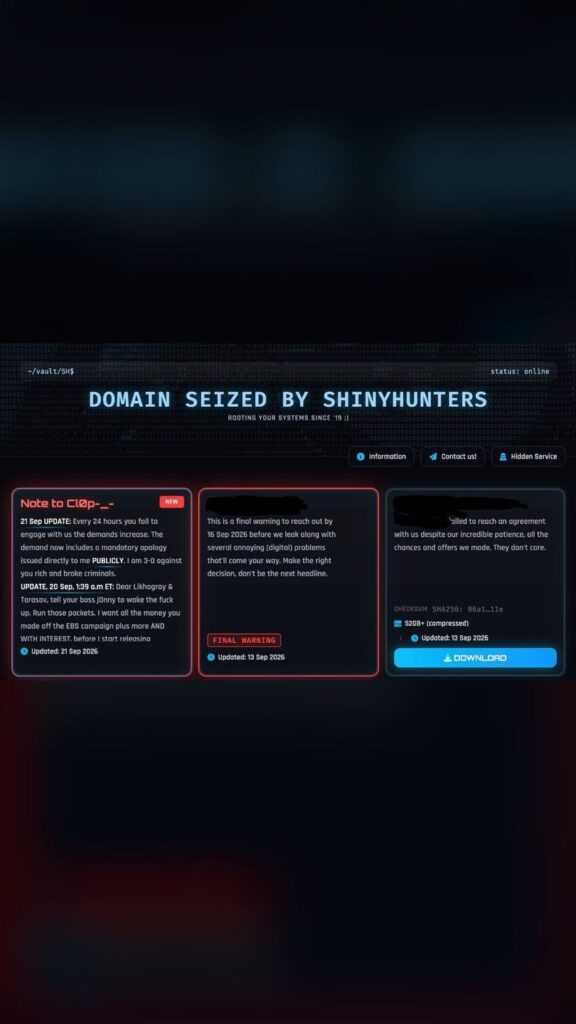
Tras el ataque perpetrado contra el sitio de filtraciones de Clop, este fue retirado discretamente de la lista de datos de ShinyHunters, un suceso que habitualmente ocurre cuando se llevan a cabo procesos de negociación. Sin embargo, al ser consultados al respecto, los integrantes de ShinyHunters se negaron a ofrecer más declaraciones sobre los motivos de dicha retirada. [1]
La Anomalía Registrada
El vector de ataque identificado consistió en una vulnerabilidad de salto de directorio no autenticada en el manejo de cargas de formularios de Grav CMS, rastreada como CVE-2026-42608. Los atacantes utilizaron el parámetro '__unique_form_id__' para suministrar secuencias de salto de directorio, logrando que la aplicación creara rutas de carga fuera del directorio previsto. [1]
Explicaciones Oficiales y Refutación
El grupo Clop reconoció que su instalación de Grav CMS no estaba completamente actualizada, aunque desmintió las afirmaciones de ShinyHunters sobre el robo de información financiera u operativa valiosa. Por su parte, los desarrolladores de Grav CMS confirmaron la autenticidad de los detalles de explotación compartidos, señalando que la rama 1.7 carecía del parche que las versiones 2.x ya poseían. [1]
Sigue las investigaciones de INFONOICO en Instagram y TikTok.
DEL REEL AL EXPEDIENTE
El caso, en vídeo
 ▶ Ver reel en Instagram ↗
Leer la transcripción del reel
Unos hackers extorsionaron a la banda Clop. ¿Cómo lo lograron? ShinyHunters alteró la página de filtraciones del grupo de ransomware Clop y exigió un rescate a sus propios rivales. Afirmaron haber robado claves privadas, código fuente y registros del servidor. Aunque Clop minimizó la brecha asegurando que el servidor solo almacenaba contenido público, admitió que su plataforma no estaba del todo actualizada. La entrada no requirió un ciberataque complejo, sino una falla directa en el software que gestionaba la web. ShinyHunters aprovechó una vulnerabilidad de salto de directorio en la versión 1.7.43 de Grav CMS. Este fallo de seguridad en el gestor de contenidos permitía guardar archivos en rutas no autorizadas del servidor, algo que los propios desarrolladores del sistema confirmaron tras la investigación. A pesar de que Clop negó públicamente cualquier negociación o pago a los atacantes, ocurrió un cambio sospechoso en la plataforma de sus rivales. Más en infonoico.com. Síguenos y dale me gusta.
Material visual del reel 8 recursos
Estas imágenes forman parte del montaje. Consulta su procedencia: el material de contexto y las recreaciones no son pruebas del caso.
Fuentes y alcance de este artículo
Imagen: Portada y materiales reutilizados del reel de INFONÓICO. Cada recurso indica si es ilustración de IA o material de contexto. No constituyen una verificación del caso.
Cómo trabajamos con fuentes y herramientas de IA · Sobre INFONÓICO