La imagen de portada no está disponible temporalmente.
El FBI tumba la red Virtualine: detalles de la intervención contra el alojamiento bulletproof
El FBI y agencias internacionales incautaron el dominio virtualine.net, interrumpiendo un servicio de alojamiento 'bulletproof' acusado de facilitar múltiples ciberdelitos y lavado de dinero mediante criptomonedas.
Incautación del dominio virtualine.net e intervención del FBI
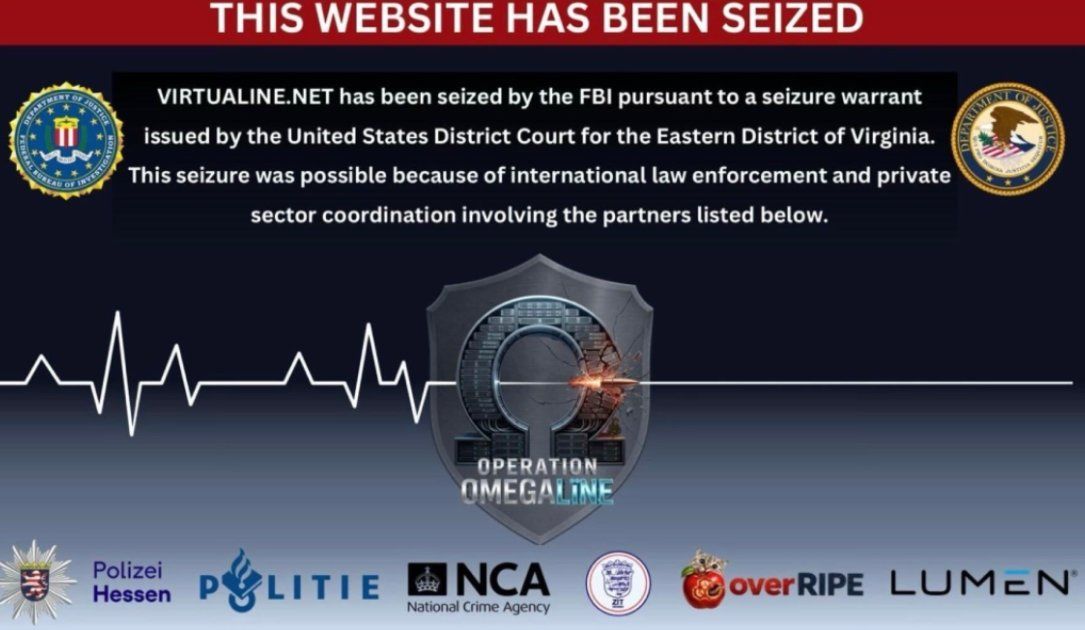
El Departamento de Justicia de los Estados Unidos confirmó la autorización judicial para la incautación del dominio virtualine.net —servicio que operaba bajo nombres comerciales como Secury, Massgod, Spamhouse, Lanedo y Omegatech—, reemplazando su página principal por un aviso oficial de confiscación. La investigación fue liderada por la Oficina de Campo del FBI en Washington, con la colaboración de autoridades policiales de Alemania, Países Bajos y Reino Unido, además del apoyo de empresas del sector privado como OverRIPE y Lumen. Los llamados proveedores de alojamiento 'bulletproof' se caracterizan por alquilar infraestructura crítica a clientes bajo la promesa explícita de ignorar las quejas por abuso y los requerimientos de las fuerzas del orden. [1]
Según los registros judiciales, Virtualine se promocionaba en foros de ciberdelincuencia ofreciendo hospedaje para actividades de 'sombrero negro', incluyendo phishing, carding y spam. Aunque la plataforma aseguraba formalmente prohibir contenidos vinculados al terrorismo o al abuso infantil, los fiscales sostienen que no aplicaba tales restricciones en la práctica. Durante el anuncio del cierre del dominio, el Departamento de Justicia no identificó públicamente a los operadores de Virtualine ni hizo públicos cargos penales formalizados. [1]
La imagen no está disponible temporalmente. Puedes consultar la referencia enlazada.
Infracciones reportadas y lavado de dinero mediante criptomonedas
A comienzos de año, tras supuestamente proveer una dirección IP a un foro utilizado para comerciar imágenes explícitas de menores y promocionar herramientas de ciberataques, la red recibió denuncias formales por parte de autoridades de Alemania, Canadá y Australia, así como del Centro Nacional para Niños Desaparecidos y Explotados y la representación legal de una víctima. En lugar de rescindir los servicios a dicha plataforma, el Departamento de Justicia señaló que Virtualine ayudó a los administradores a construir un sitio alternativo para la carga y descarga de contenido ilícito, manteniéndose operativo a pesar de las quejas. [1]
En el apartado financiero, la organización aceptaba pagos en bitcoin mediante una herramienta propia nombrada 'BTC [NO-AML]', haciendo referencia a la elusión de verificaciones contra el blanqueo de capitales. Los fiscales detallaron que Virtualine intentó blanquear los ingresos obtenidos para ocultar su procedencia, si bien algunas transacciones fueron rastreadas por las fuerzas de seguridad hacia grupos criminales. [1]
Contexto de operaciones internacionales y dinámicas del sector
La intervención contra Virtualine se suma a una serie de acciones internacionales coordinadas contra proveedores de alojamiento bulletproof, especialmente servicios vinculados a Rusia acusados de respaldar a grupos de ransomware. En febrero de 2025, Estados Unidos, Reino Unido y Australia sancionaron a Zservers, coincidiendo con la incautación de 127 de sus servidores por la policía holandesa. Posteriormente, en julio de 2025, el Departamento del Tesoro estadounidense sancionó a Aeza Group por albergar el código de BianLian, mientras que en noviembre se emitieron medidas contra Media Land por sus nexos con LockBit, BlackSuit y Play. Asimismo, en mayo, autoridades de los Países Bajos detuvieron a dos personas y confiscaron 800 servidores durante una investigación a Stark Industries. [1]
Pese a estos desmantelamientos, el impacto sostenido de estas acciones es sujeto de debate técnico. Un informe publicado en agosto por la firma de inteligencia sobre amenazas Intel 471 indicó que las interrupciones policiales suelen fragmentar el mercado al canalizar a los clientes hacia nuevos proveedores administrados por antiguos revendedores, en lugar de erradicar por completo la demanda de esta infraestructura. [1]
EL FORMATO AUDIOVISUAL
El artículo, en vídeo
El montaje puede incluir material de contexto y recreaciones. Consulta las fuentes para distinguirlos de los registros del caso.
Leer la transcripción del reel
Si intentaras entrar hoy a la web de Virtualine, te encontrarías con este aviso oficial del FBI. Ofrecían lo que en informática se conoce como alojamiento blindado: servidores pensados para cibercriminales bajo la promesa de ignorar cualquier orden judicial o queja por abusos. Su nivel de desafío llegó al punto de que, tras recibir avisos de autoridades de Alemania, Canadá, Australia y organizaciones de protección infantil sobre un foro ilícito, en lugar de cerrarlo ayudaron a sus administradores a montar otra web para seguir distribuyendo el material. Además, cobraban en bitcoin mediante un servicio diseñado para esquivar los controles antiblanqueo e intentaban ocultar el origen de las ganancias. Una investigación liderada por el FBI junto a policías europeas ha terminado por incautar su dominio principal y cortar su infraestructura. Demuestra que, por mucho que un servidor prometa impunidad absoluta, la infraestructura física en internet casi nunca es invisible.
TRANSPARENCIA EDITORIAL
Fuentes y alcance
Las referencias permiten contrastar la información. Su presencia no equivale a una verificación independiente de todas las afirmaciones.
- FUENTE SECUNDARIAFBI seizes ‘bulletproof’ hosting site accused of facilitating child abuse, money laundering